Vulnerabilidade em SIM cards expõe smartphones, dispositivos IoT e carregadores de veículos elétricos a invasões
Pesquisadores alertam sobre vulnerabilidade em cartões SIM que pode comprometer dispositivos conectados.
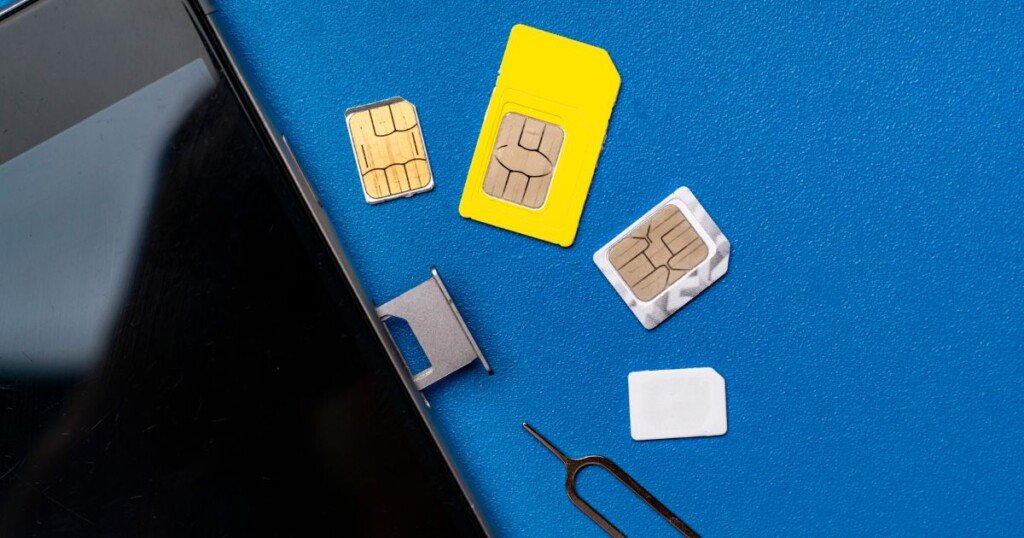
Uma nova pesquisa revela que uma funcionalidade presente em cartões SIM pode ser explorada por invasores para executar comandos em smartphones, dispositivos de Internet das Coisas (IoT) e carregadores de veículos elétricos.
O estudo, realizado por especialistas da Universidade de Birmingham e da empresa de segurança Fuzzware, investigou a tecnologia Proactive SIM. Essa funcionalidade, que permite ao cartão SIM enviar comandos ao dispositivo, não é uma vulnerabilidade em si, mas pode ser mal utilizada se o dispositivo não tiver as devidas proteções.
Os pesquisadores identificaram que o comando RUN AT, que permite ao SIM solicitar a execução de comandos AT pelo modem, pode ser explorado. Essa linguagem de controle, que remonta aos primeiros modems, foi ampliada ao longo dos anos, mas em alguns dispositivos, sua utilização inadequada pode permitir que o cartão SIM interfira no funcionamento do equipamento.
Para avaliar a gravidade da questão, foi desenvolvida a ferramenta CATana, com a qual foram testados 26 dispositivos, incluindo 18 smartphones e oito módulos celulares. A análise revelou que nove deles estavam vulneráveis à execução de comandos pelo SIM.
Entre os módulos celulares, seis dos oito analisados aceitaram comandos do cartão SIM, enquanto apenas três dos 18 smartphones testados apresentaram a mesma vulnerabilidade: Oppo Find X5, Oppo Reno 14 F 5G e Asus Zenfone 9. Nenhum dos iPhones ou Google Pixels avaliados mostrou essa exposição.
Para ilustrar as implicações da falha, os pesquisadores realizaram um teste em um carregador de veículos elétricos da Autel, onde conseguiram executar código no dispositivo utilizando um SIM controlado. Essa descoberta destaca os riscos para equipamentos de IoT e sistemas máquina a máquina, que podem ser menos seguros e mais suscetíveis a ataques.
Embora a exploração dessa vulnerabilidade exija que o invasor tenha controle físico sobre o cartão SIM, o cenário é diferente em dispositivos industriais e de IoT, que podem ser instalados em locais sem supervisão constante, facilitando a troca do SIM.
Todos os dispositivos vulneráveis testados utilizavam chips ou modems da Qualcomm. No entanto, isso não implica que todos os equipamentos da fabricante sejam suscetíveis, já que outros modelos avaliados não apresentaram a vulnerabilidade.
Os pesquisadores comunicaram suas descobertas a diversas empresas, incluindo Google e Qualcomm, e a fabricante desenvolveu uma configuração de segurança que desativa a interface por padrão, a qual deverá ser implementada em futuros dispositivos. Até o momento, não houve alerta público sobre a vulnerabilidade por parte dos fornecedores envolvidos.